پلتفرمهای جدید فیشینگ با خودکارسازی تولید ایمیل و صفحات جعلی، سطح حملات و میزان موفقیت آنها را بهطور چشمگیری افزایش دادهاند.
به گزارش افتانا، پژوهشگران امنیت سایبری از شناسایی چند ابزار پیشرفته فیشینگ خبر دادهاند که با استفاده از تکنیکهای نوین، از جمله دور زدن احراز هویت چندمرحلهای و بهرهگیری از هوش مصنوعی، امکان سرقت گسترده اطلاعات کاربری را فراهم میکنند.
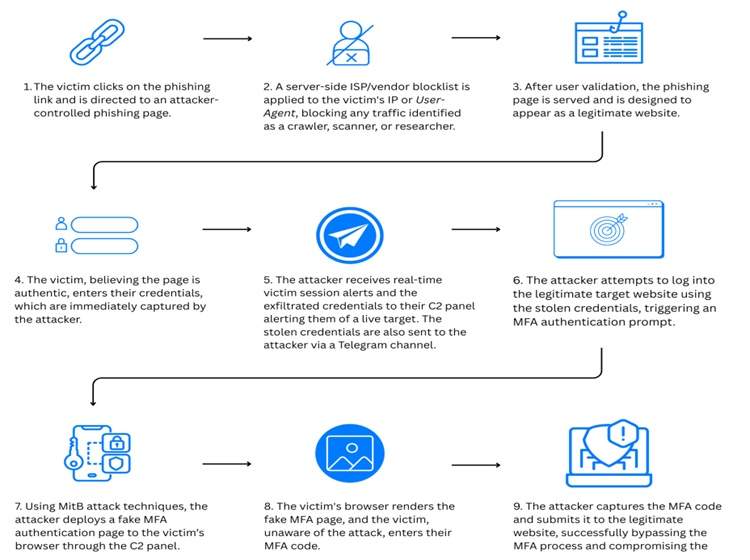
این ابزارها که با نامهای BlackForce، GhostFrame، InboxPrime AI و Spiderman ردیابی شدهاند، به مهاجمان اجازه میدهند کمپینهای فیشینگ پیچیده و مقیاسپذیر اجرا کنند؛ بهگونهای که حتی سازوکارهای امنیتی متداول مانند MFA نیز در برابر آنها کارایی خود را از دست میدهد.
BlackForce یکی از این ابزارهاست که علاوه بر سرقت نام کاربری و گذرواژه، از تکنیک «مرد میانی در مرورگر» برای رهگیری رمزهای یکبارمصرف استفاده میکند. این ابزار با جعل هویت برندهای شناختهشده و بهرهگیری از روشهای پنهانسازی، توانسته از شناسایی سامانههای امنیتی عبور کند و همچنان در حال توسعه فعال است.
GhostFrame نیز با معماری مبتنی بر iframe، محتوای مخرب خود را در لایهای پنهان اجرا میکند و با تغییر مداوم زیردامنهها و استفاده از تکنیکهای ضدتحلیل، شناسایی و مسدودسازی حملات را برای ابزارهای دفاعی دشوارتر میسازد. این روش به مهاجمان امکان میدهد بدون تغییر صفحه اصلی، محتوای فیشینگ را بهسرعت بهروزرسانی کنند.
در این میان، InboxPrime AI نشاندهنده مرحله جدیدی از صنعتیشدن فیشینگ است. این پلتفرم با تکیه بر هوش مصنوعی، فرآیند تولید و ارسال ایمیلهای فیشینگ را خودکار کرده و ایمیلهایی با ساختار و لحن کاملاً حرفهای تولید میکند که از نظر ظاهری تفاوتی با مکاتبات واقعی سازمانی ندارند. چنین قابلیتی، موانع ورود به جرایم سایبری را بهشدت کاهش داده است.
ابزار Spiderman نیز با تمرکز بر بانکها و خدمات مالی اروپایی، صفحات ورود دهها مؤسسه مالی را با دقت بالا شبیهسازی میکند و با استفاده از فیلترهای جغرافیایی و محدودسازی دسترسی، تنها قربانیان هدف را در معرض صفحات فیشینگ قرار میدهد. این ابزار قادر است علاوه بر اطلاعات ورود، دادههای حساستری مانند کدهای تأیید بانکی و اطلاعات کارت را نیز جمعآوری کند.
کارشناسان امنیتی تأکید میکنند که ظهور این ابزارهای پیشرفته فیشینگ، نشاندهنده تغییر رویکرد مهاجمان از حملات پراکنده به عملیات سازمانیافته و مقیاسپذیر است؛ روندی که نیازمند تقویت راهکارهای تشخیص، آموزش کاربران و بازنگری در مدلهای فعلی احراز هویت است.